
Döngü Takip Uygulamaları Kullanıcılar İçin Ciddi Gizlilik Riskleri Taşıyor, Yeni Analiz Ortaya Çıkladı
Mozilla ve Consumer Reports analizleri döngü takip uygulamalarının hassas sağlık verilerini üçüncü taraflarla paylaştığını ve yasal süreçlerde kanıt olarak kullanılabileceğini ortaya koydu.
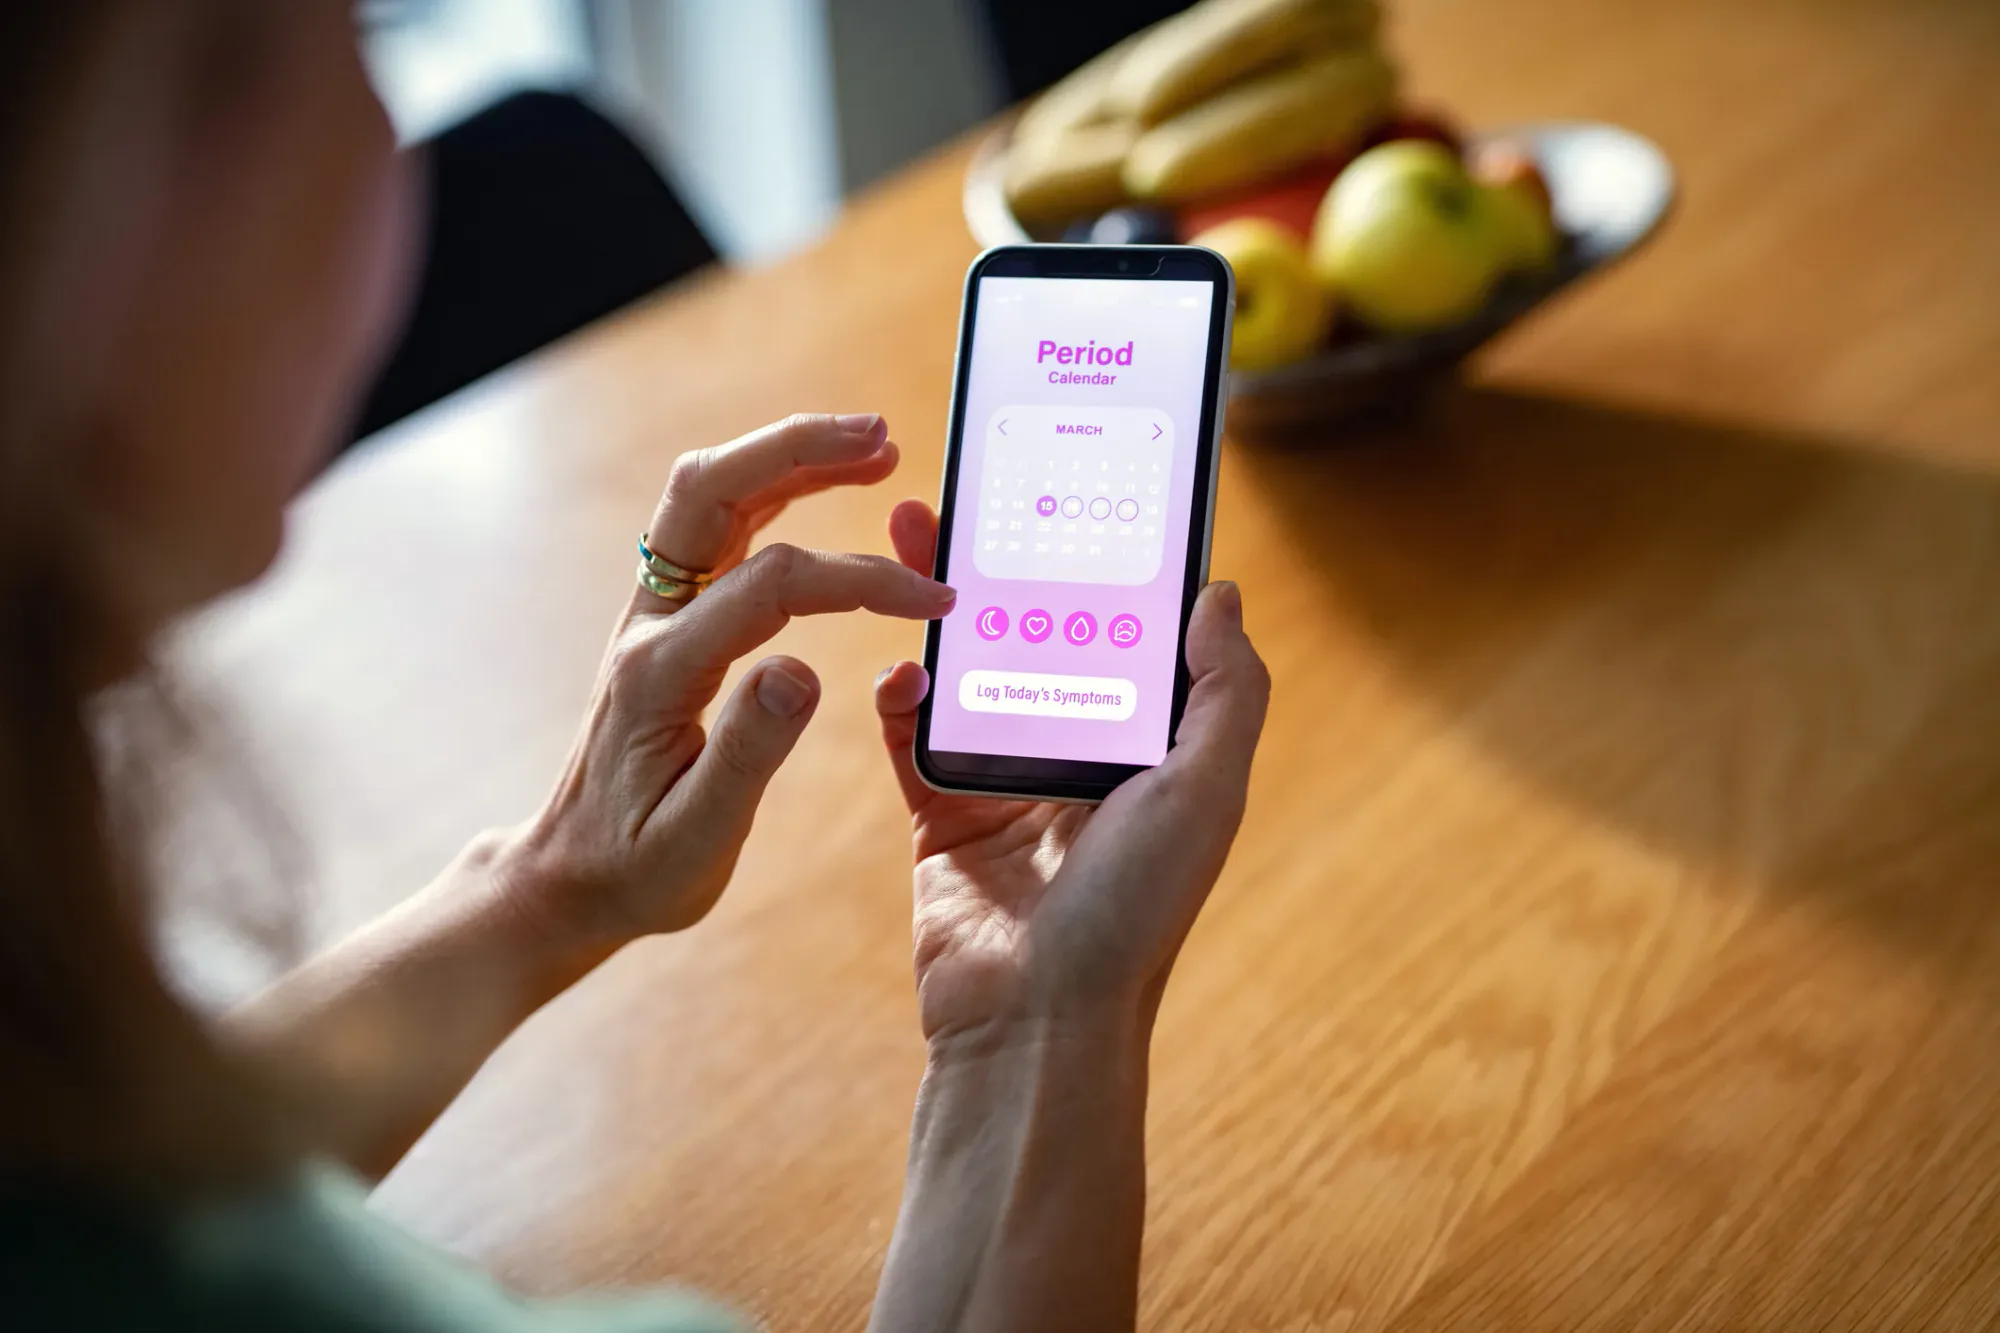
Milliyetle dünyada milyonlarca kadın tarafından kullanılan döngü takip ve gebelik uygulamalarının, kullanıcılarının en intim sağlık verilerini yetersiz koruyarak reklam ağları, veri brokerları ve hatta yasal otoritelerle paylaştığı, son dönemde yayınlanan bir dizi bağımsız analizle bir kez daha kanıtlandı. Mozilla Foundation'un "Privacy Not Included" (Gizlilik Dahil Değil) etiketiyle yayımladığı güncel raporda incelenen 25 popüler uygulamadan çoğunluğunun, veri güvenliği standartlarında "kabul edilemez" seviyelerde olduğu tespit edildi.
Hangi veriler risk altındaysa
Bu uygulamalar yalnızca adet tarihlerini değil; cinsiyet yaşamı detayları, hamilelik denemeleri, ilaç kullanımı, başağrısı şiddeti, ruh hali dalgalanmaları ve hatta konum verisi gibi son derece hassas bireysel bilgileri işler. Analizlere göre, bu verilerin çoğu şifrelenmeden veya anonimleştirilmeden, pazarlama profilleri oluşturmak için üçüncü taraf şirketlere aktarılıyor. Bazı uygulamalarda hesap silme talebi bile sunuculardan verinin tamamen kaldırılmasını garanti etmiyor.
"Çevrim senkronizasyonu" trendinin gizli bedeli
Son yıllarda "cycle syncing" (çevrim senkronizasyonu) kavramıyla spor, beslenme ve iş verimliliğini adet döngüsünün evrelerine göre ayarlayan yaşam tarzı uygulamaları popülerlik kazandı. Ancak araştırmacılar, bu kategorideki uygulamaların genellikle "wellness" (iyilik hali) etiketiyle pazarlanarak, sağlık verisi olarak sınıflandırılmaktan ve dolayısıyla ABD'deki HIPAA veya Avrupa'daki GDPR / Türkiye'deki KVKK gibi katı koruma çerçevelerinden muaf tutulduğunu vurguluyor. Bu boşluk, kullanıcı onayı metinlerinin içine gizli kalınarak verinin ticarileştirilmesine kapı açıyor.
Yasal riskler ve Roe v. Wade sonrası yeni gerçeklik
ABD'de Roe v. Wade kararı devrildikten sonra, bu verilerin düşürme yasağı olan eyaletlerde yargılama sürecinde delil olarak kullanılma ihtimali gündeme geldi. Uzmanlar, veri brokerlarının "anonim" dediği kümelerin, konum ve cihaz kimliği ile bire bire eşleştirilebildiğini hatırlatıyor. Avrupa ve Türkiye'de KVKK kapsamında "özellikle nitelikli veri" sayılan bu bilgilerin, kullanıcının açık rızası olmadan işlenmesi yasa dışı olsa da, uluslararası sunucularda barınan uygulamalarda denetim zorlukları devam ediyor.
Kullanıcı ne yapmalı?
Güvenlik uzmanları, verinin sadece cihazda (local-only) saklandığı, bulut yedeklemesi yapmayan ve açık kaynak kodlu (open source) uygulamaları tercih etmeyi öneriyor. Girdiğiniz veriyi sahteleştirmek (örneğin döngü uzunluğunu değiştirmek), profilinizin gerçekliğini bozarak profilout oluşturmayı zorlaştırabilir. Kullanım şartları sayfalarındaki "üçüncü taraf paylaşımı" maddelerini okumak, rahatsız ediciyse uygulamayı silip verinin silinmesini talep etmek en etkili bireysel önlemler arasında.
HaberGo Editor ve Muhabır ekibi