Malwarebytes Uyardı: Sahte 'Claude Max' Teklifiyle Google Şifreleri Çalınıyor
Malwarebytes araştırmacıları, Anthropic markasını taklit eden ve 'Claude Max' erişimi vaat ederek Google kimlik bilgilerini hedef alan gelişmiş bir kimlik avı kampanyası tespit etti.
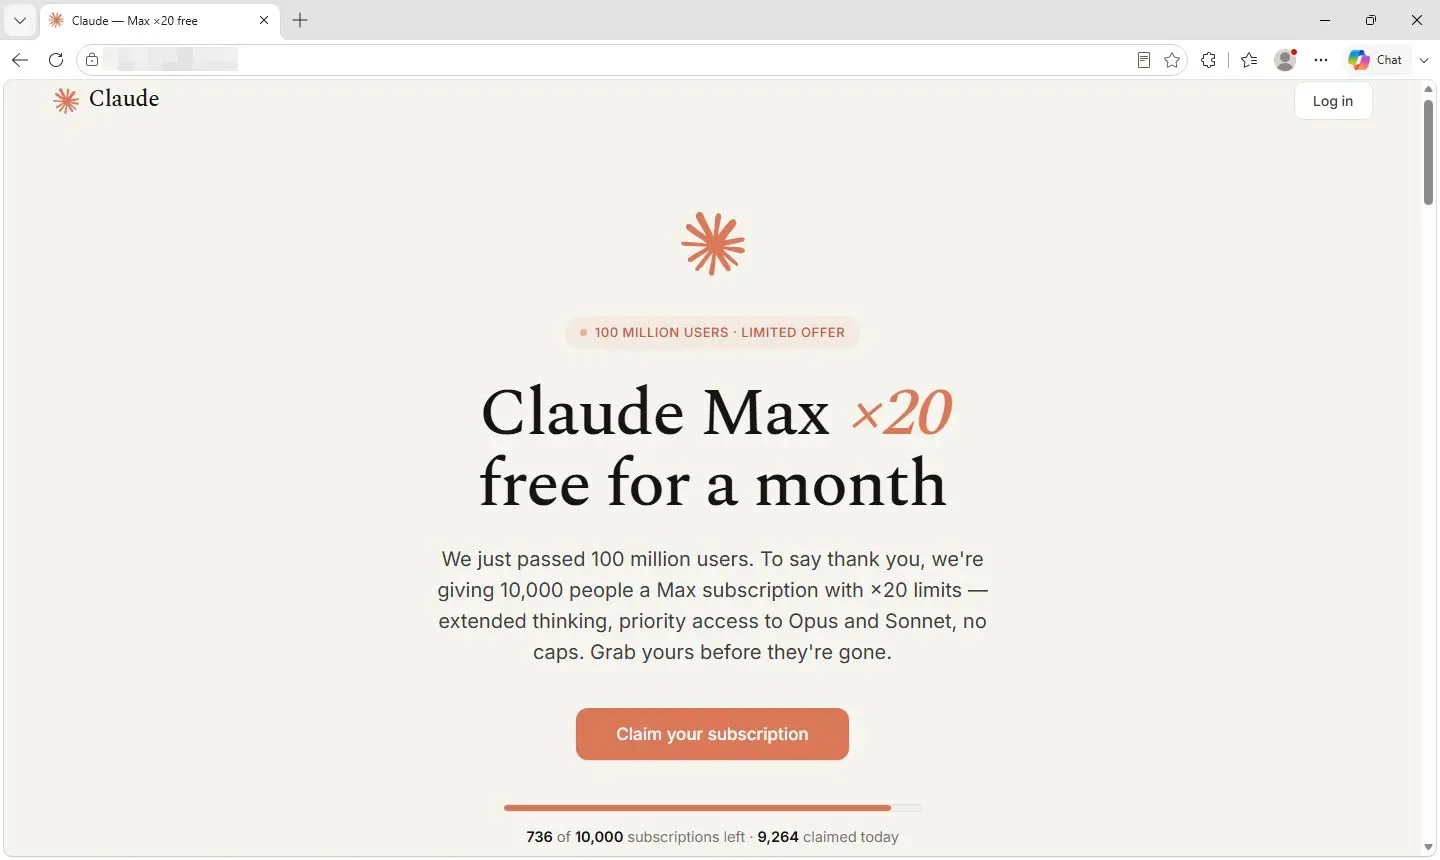
Malwarebytes Threat Intelligence takımı, yapay zeka araçlarına olan talep hırsını sömüren yeni bir kimlik avı (phishing) operasyonunu belgeledi. Saldırganlar, Anthropic'in resmi web sitesini neredeyse birebir kopyalayan sahte sayfalar aracılığıyla "Claude Max" adında özel, üst düzey bir erişim paketi sunduğunu iddia ediyor.
Gerçekte Anthropic'in "Max" adında bir abonelik planı yok; mevcut katmanlar Pro, Team ve Enterprise'dir. Kampanyanın kancası, kullanıcıyı "Google ile Devam Et" veya benzeri bir OAuth butonuna yönlendirmesi. Tıklama sonrası açılan sayfa, Google'ın meşru kimlik doğrulama ekranından ayırt edilemeyecek derecede hassas bir şekilde klonlanmış. Kullanıcı e-posta ve şifresini girdiği an, oturum çerezleri ve kimlik bilgileri saldırganların kontrolündeki sunuculara aktarılıyor.
Neden Bu Kadar Tehlikeli?
Malwarebytes analistlerine göre bu kampanya, standart kimlik avı saldırılarından belirgin farklar taşıyor. Saldırganlar, Google Sites veya Firebase gibi meşru Google altyapılarını barındırma için kullanıyor. Bu durum, URL'deki alan adının güvenli görünmesini (google.com alt alanları gibi) ve SSL sertifikasının geçerli olmasını sağlayarak, tarayıcı güvenlik uyarılarını ve kullanıcı şüphelerini bypass ediyor. Ayrıca sayfa içeriği dinamik olarak yüklendiği için statik güvenlik tarayıcılarının da tespiti zorlaşıyor.
Uzmanlar, beklenmedik "özel davet" veya "sınırsız erişim" vaat eden linklere asla tıklanmaması, her zaman adres çubuğunda ana alan adının (anthropic.com) doğrulandığına emin olunması ve hesaplarda iki faktörlü doğrulama (2FA) mutlaka etkin tutulması gerektiğini vurguluyor. Şüpheli bir sayfada kimlik bilgisi girildiği an, ilgili hesapların şifresinin değiştirilmesi ve oturumların sonlandırılması öneriliyor.
HaberGo Editor ve Muhabır ekibi