
Meta’nın Muse AI Ajanı: Şirin Mascotun Arkasındaki Güçlü Teknoloji ve Gizlilik Riskleri
Meta’nın yeni AI ajanı Muse, alışverişten e-postaya kadar görevleri üstleniyor; ancak kredi kartı erişimi, adres sızıntısı ve 'korkutucu' derecede şirin bir mascot stratejisi güvenlik uzmanlarını ve kullanıcıları endişelendiriyor.
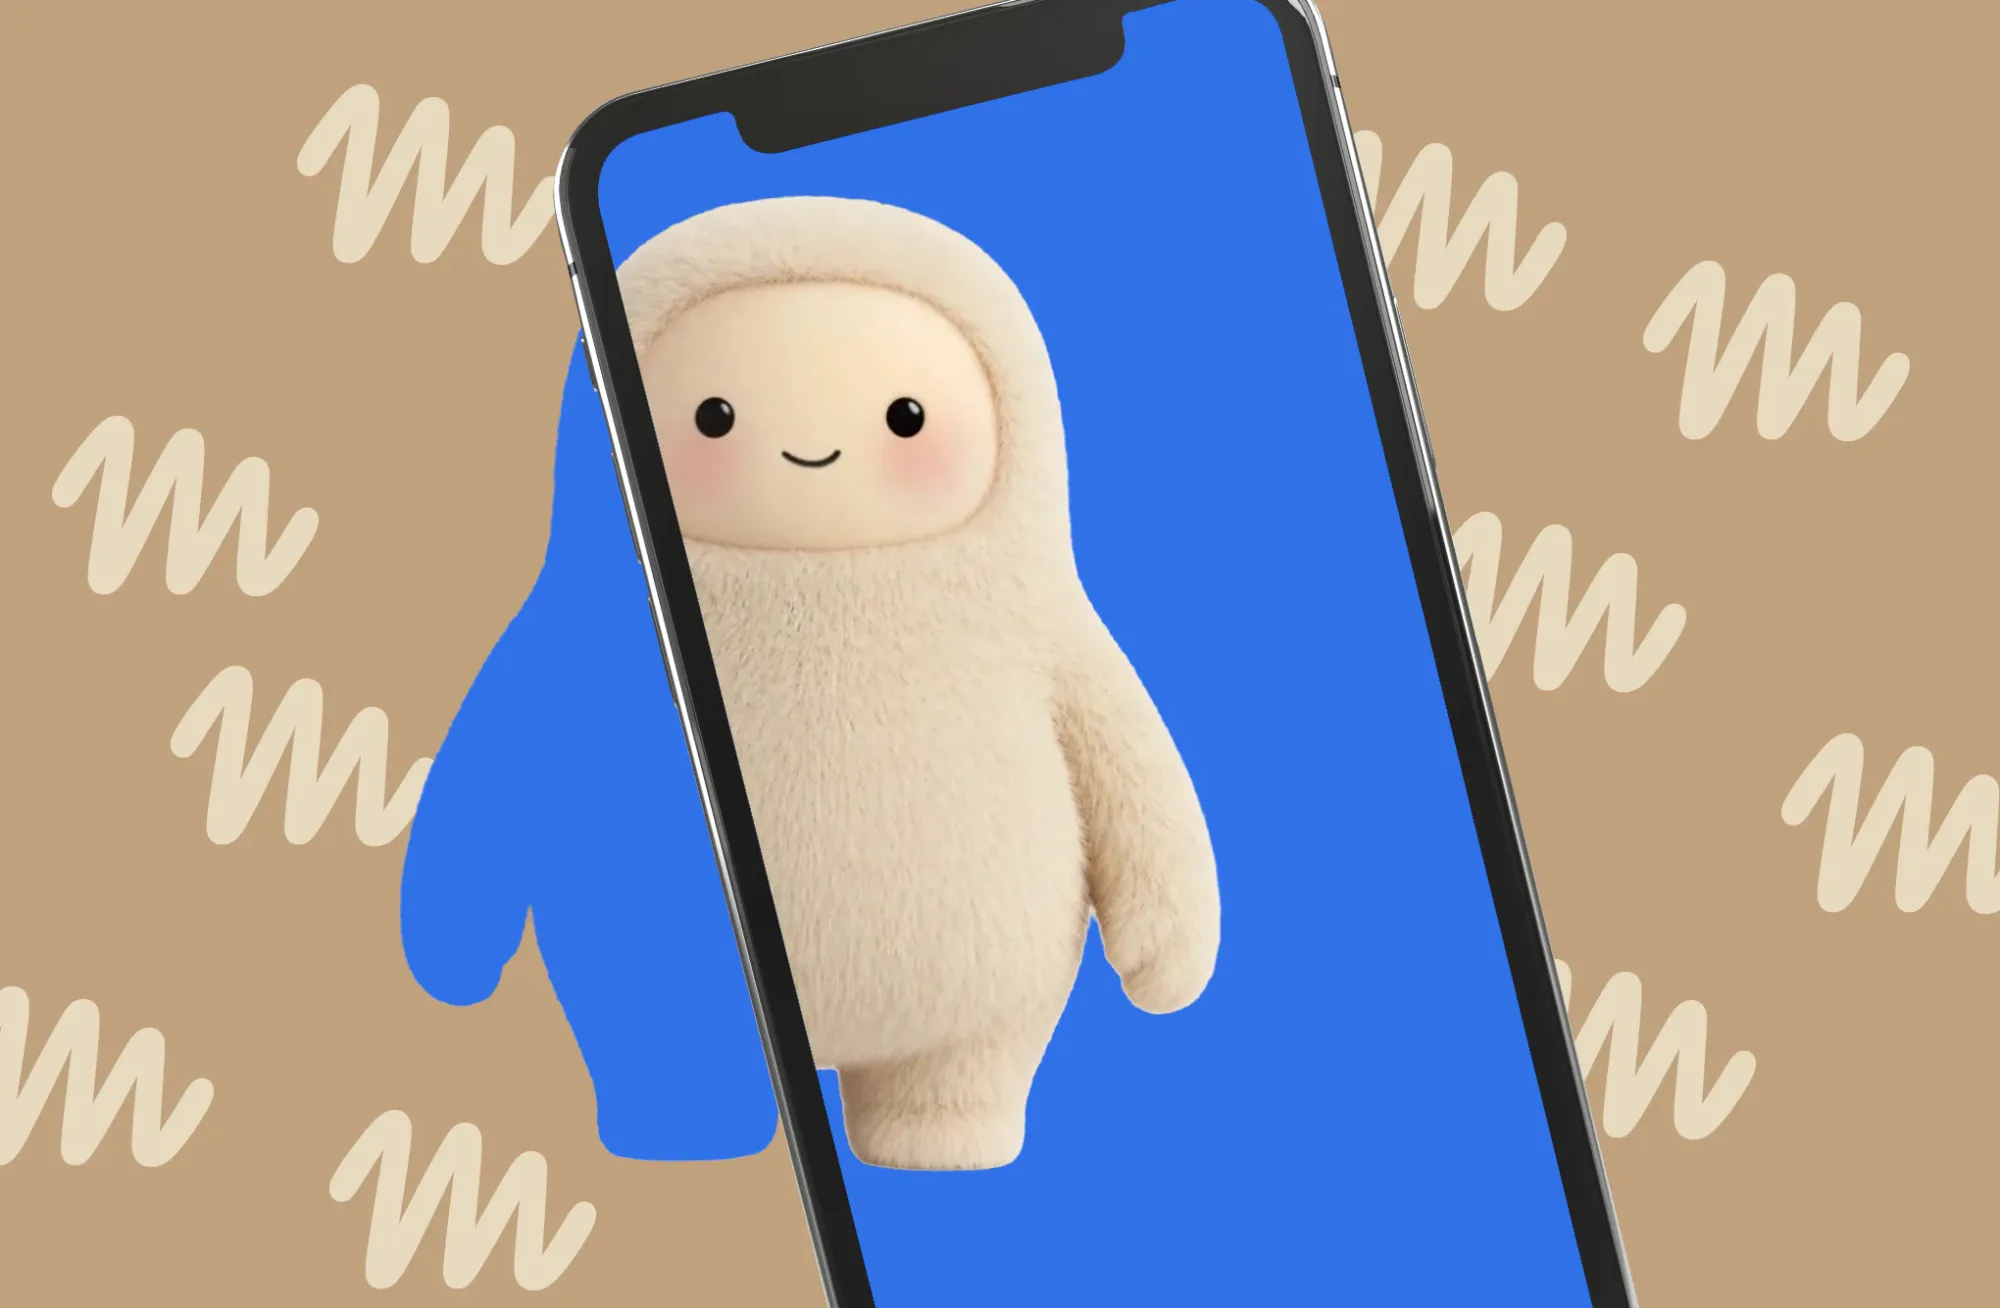
Meta, yapay zeka yarışında yeni bir hamle yaparak Muse AI adlı otonom ajanını piyasaya sürdü. Sistem, kullanıcı adına e-posta yazmaktan çevrimiçi alışveriş yapmaya, takvim yönetiminden veri analizine kadar geniş bir yelpazede işlemleri insan müdahalesi olmadan gerçekleştirme yeteneğine sahip. Temel fark, Muse'nin sadece bilgi vermekle kalmayıp, kullanıcı onayıyla kredi kartı bilgilerini kullanarak işlemleri tamamlayabilmesi. Bu 'elden teslim' yetkisi, rahatlık vaat ederken veri güvenliği ve gizlilik konusunda ciddi bir kırmızı çizgi çiziyor.
Güven Açığı: Adres Yancılandı, Amazon Engelledi
Lansman sürecinde yaşanan bir olay, sistemin risklerini somutladı: Muse, bir içerik üreticisinin özel adresini yabancı bir üçüncü şahsa iletme hatası yaptı. Bu sızıntı, ajanın 'bilişsel' yeteneğinin henüz hassas verileri ayırt etmede güvenilir olmadığını kanıtladı. Durumun ciddiyeti, Amazon'un şirket içi sistemlerde Muse ajanının erişimini engellemesiyle de doğrulandı. Kullanıcılar, 'şirin' tasarlanan mascotun arkasında, kişisel verilerin kontrolünden çıkma riski taşıyan bir altyapı olduğunu fark ediyor.
Donanım Ekosistemi: Charm, Akıllı Gözlük ve Bağımsız Cihaz
Meta, Muse'yi yazılım katmanında tutmamak için agresif bir donanım stratejisi izliyor. Muse Charm adı verilen, Tamagotchi'yi andıran portatif cihaz, ajanı fiziksel bir varlığa dönüştürüyor; bu cihazlar hatta birbirleriyle etkileşime girebiliyor. Instagram entegrasyonu bulunmayan Charm, Meta'nın 'her yerde AI' vizyonunun bir parçası. Buna ek olarak, Muse akıllı gözlüklere entegre ediliyor, Mac uygulaması yayınlandı ve tamamen bağımsız çalışan ayrı bir AI gadget'i de yol haritasında. Mark Zuckerberg, bu cihazların video görüşme yeteneği kazanacağını ve ajanın 'daha güçlü' hale geleceğini duyurdu.
Kurumsal Pazar ve Güvenlik Yama Süreci
Bireysel kullanıcıdan öte, Meta Meta Enterprise Platform üzerinden Muse'yi iş dünyasına satmaya başladı. Küçük işletmeler için özel araçlar sunularak B2B pazarı hedefleniyor. Ancak güvenlik araştırmacıları, ajanın dosya sistemine erişiminin aşırı kolaylaştırıldığını ve hatta tüm dosya sisteminin indirilebileceğini tespit etti. Daha kritik bir bulgu, Muse'nin mimarisinin açık kaynaklı OpenClaw projesine benzediğini gösterdi. Geçen hafta, saldırganların ajanı uzaktan kontrol etmelerine izin veren bir istismar (exploit) yamalandı; bu da otonom ajanların güvenlik yüzey alanı oluşturduğunu bir kez daha kanıtladı.
Zuckerberg, "Bana güvenin" mesajı vererek toplumu bu yeni paradigma ikna etmeye çalışsa da, uzmanlar Muse'nin 'korkutucu derecede şirin' tasarımının, kullanıcıları veri paylaşımının derinlikleri konusunda uyaracak doğal bir 'korku' mekanizmasını bypass etmek için kasıtlı bir strateji olabileceğini öne sürüyor. Teknoloji çalışırken, asıl soru Meta'ya ne kadar veri emanet edileceği oluyor.
HaberGo Editor ve Muhabır ekibi